Peritaje 07 de 14
Análisis forense de móviles, ordenadores y discos
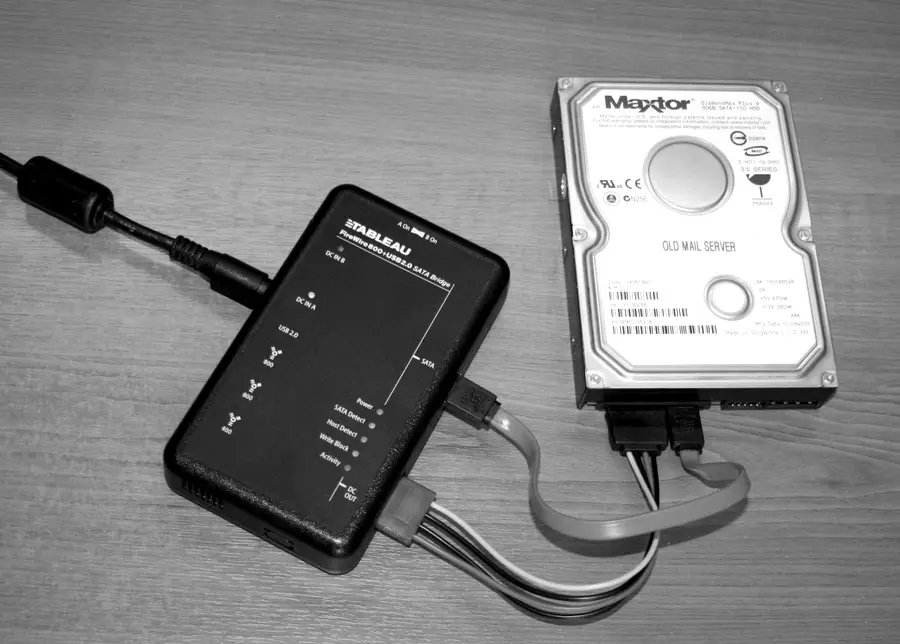
Un dispositivo guarda mucho más de lo que muestra: qué se conectó, qué se copió, qué se borró y cuándo. Hacemos una copia forense exacta con bloqueador de escritura y trabajamos sobre ella, de modo que el original queda intacto y cualquier otro perito puede comprobar nuestro trabajo.
Cuándo se encarga
- Un empleado se marcha y sospechas que se ha llevado clientes, tarifas o proyectos.
- Crees que hay un programa espía en tu móvil o en tu ordenador.
- Necesitas recuperar archivos borrados o demostrar que se borraron.
- Se discute quién usó un equipo, cuándo y para qué.
- Un equipo de la empresa se ha usado de forma indebida.
Qué puede acreditar
- Las memorias externas que se conectaron y los archivos que se copiaron o enviaron.
- El borrado de archivos y, cuando es posible, su recuperación.
- Una cronología de la actividad: accesos, programas, navegación, documentos.
- La presencia de aplicaciones de control remoto o de espionaje.
- Que la copia analizada es idéntica al original, mediante su huella hash.
Lo que no puede acreditar
Un informe que promete más de lo que puede sostener se cae en el interrogatorio. Estos son los límites, dichos antes de empezar.
- Solo analizamos dispositivos sobre los que tienes derecho: los tuyos o los de tu empresa con las garantías legales. No el de tu pareja, el de un familiar adulto ni el de un tercero.
- En equipos de empresa, la obtención debe respetar la intimidad del trabajador. Lo coordinamos con tu abogado para que la prueba no sea nula.
- El cifrado, el borrado seguro y el paso del tiempo pueden impedir la recuperación.
- La actividad se atribuye a una cuenta de usuario, no a una persona: lo demás lo aporta el resto de la prueba.
Mientras tanto, no hagas esto
La mayoría de las pruebas digitales que se pierden, se pierden por un gesto bienintencionado.
- No sigas usando el equipo: cada minuto de uso sobrescribe datos borrados.
- No dejes que nadie «eche un vistazo» por su cuenta: altera fechas y registros.
- No instales programas de recuperación sobre el mismo disco.
Cómo lo hacemos
Valoración previa
Nos cuentas el caso y revisamos qué prueba hay y en qué estado. Si no es viable o no la necesitas, te lo decimos antes de que encargues nada.
Adquisición con cadena de custodia
Obtenemos la evidencia del dispositivo, la cuenta o el servidor original, la identificamos con su huella hash y dejamos constancia de quién, cuándo y cómo.
Análisis forense
Trabajamos siempre sobre la copia, nunca sobre el original. Contrastamos los datos entre sí y documentamos cada paso para que otro perito pueda reproducirlo.
Informe pericial
Un dictamen que un juez entiende: qué se pidió, qué se analizó, cómo y qué se concluye, con los anexos y las huellas hash de las evidencias.
Ratificación en sala
Explicamos y defendemos el informe ante el tribunal y respondemos a las preguntas de las partes.
Qué necesitamos de ti
- El dispositivo, apagado si es posible desde que surgió la sospecha, y sus contraseñas.
- En empresas: la política de uso de medios informáticos y quién autoriza la intervención.
- Las fechas relevantes y lo que se busca, para acotar el análisis.
- UNE 197010:2015
- Criterios generales para la elaboración de informes y dictámenes periciales sobre TIC.
- UNE 71506:2013
- Metodología para el análisis forense de las evidencias electrónicas.
- UNE-EN ISO/IEC 27037
- Directrices para la identificación, recogida, adquisición y preservación de evidencias digitales.
Casos de uso
Situaciones habituales en las que se encarga este peritaje. No son clientes reales: son casos tipo, para que reconozcas el tuyo y veas cómo se trabajaría.
Dónde lo hacemos
En toda la Región de Murcia y la provincia de Alicante: Murcia, Cartagena, Lorca, Alicante, Elche, Orihuela, Torrevieja y Benidorm.
Peritajes relacionados
Reconstruimos cómo entraron, cuándo y qué tocaron, en un informe válido para denunciar y reclamar.
Conversaciones de WhatsAppAcreditamos que una conversación existe en el teléfono, entre qué números se mantuvo y que no se ha alterado.
ContrapericialRevisamos el informe pericial de la otra parte: método, cadena de custodia y conclusiones.
Preguntas frecuentes
¿Podéis analizar el móvil de mi pareja o de mi hijo mayor de edad?
No. Acceder al dispositivo de otra persona sin su consentimiento puede ser delito y, además, la prueba obtenida así es nula. Si crees que te espían a ti, sí podemos analizar tu propio dispositivo.
¿Qué es una copia o imagen forense?
Una réplica exacta, bit a bit, del contenido del dispositivo, obtenida con un bloqueador que impide escribir en el original. Su huella hash permite demostrar que no ha cambiado.
¿Se puede recuperar todo lo borrado?
No siempre. Depende del tipo de disco, del cifrado y de cuánto se haya usado el equipo después. Lo valoramos tras la adquisición y te decimos qué es razonable esperar.
¿Tienes una prueba digital y un plazo?
Cuéntanos el caso. Te decimos si la prueba es viable y qué hace falta para presentarla, antes de encargar nada.